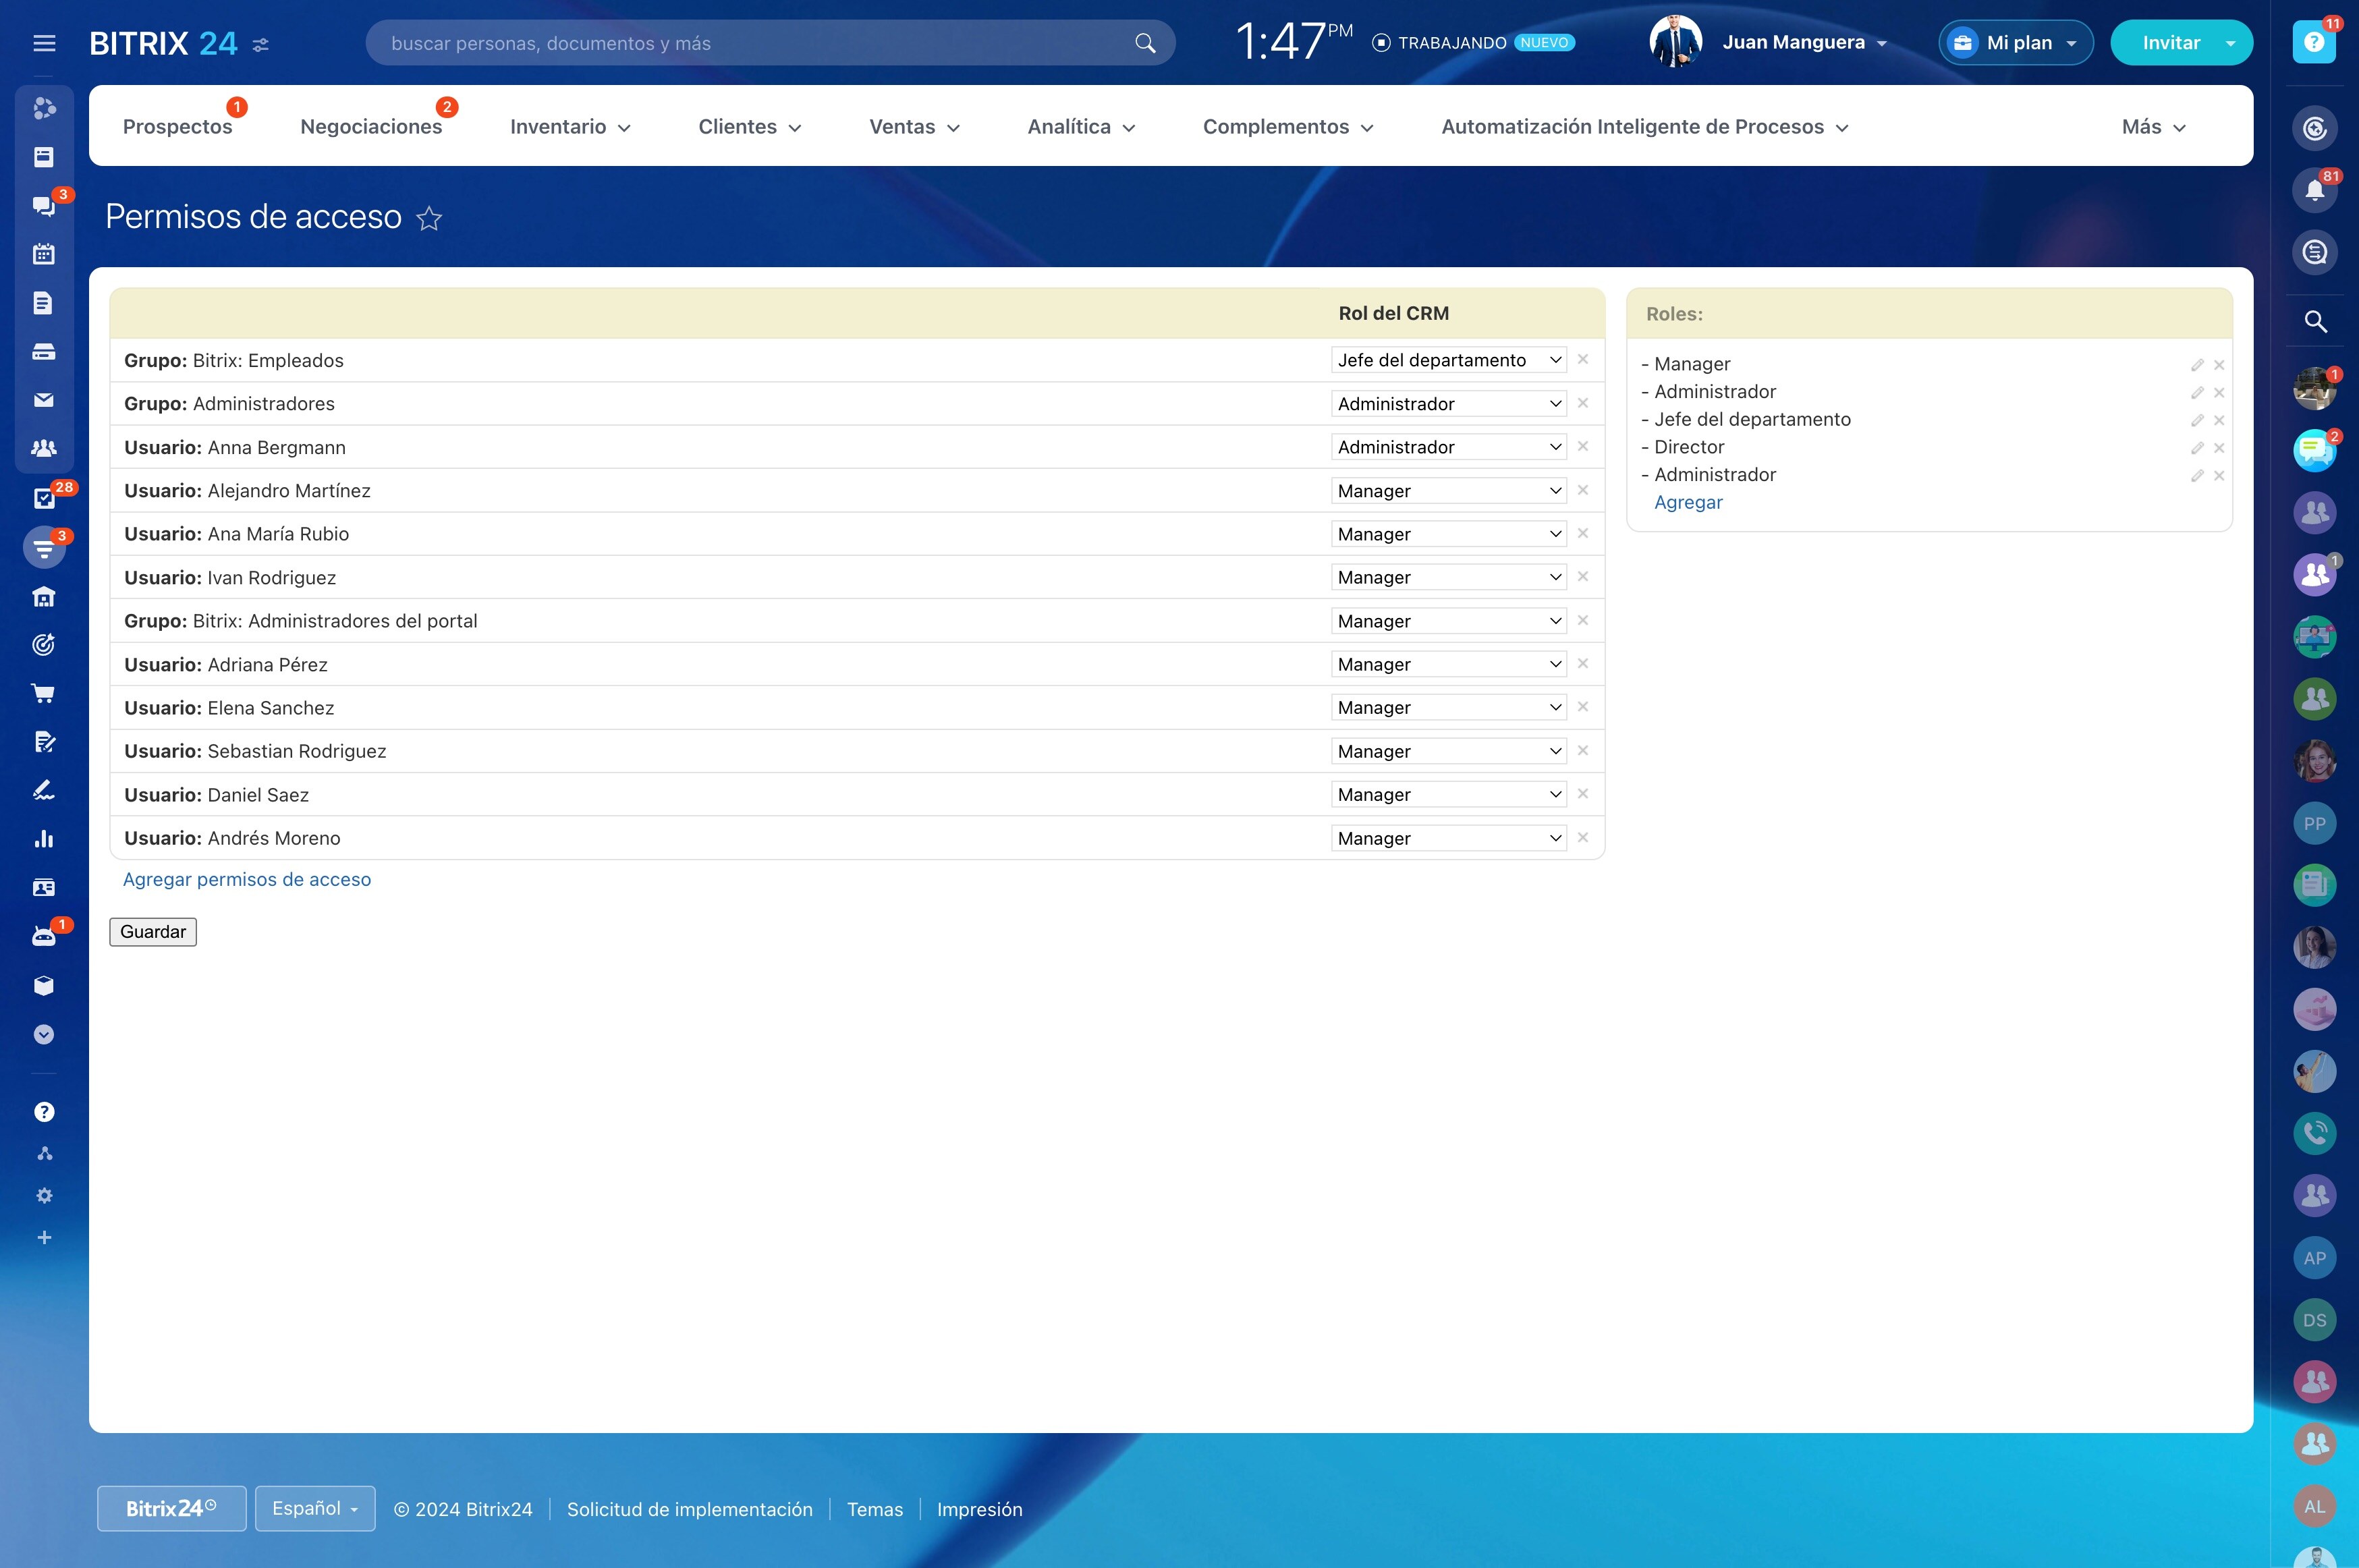
Protege registros y campos sensibles
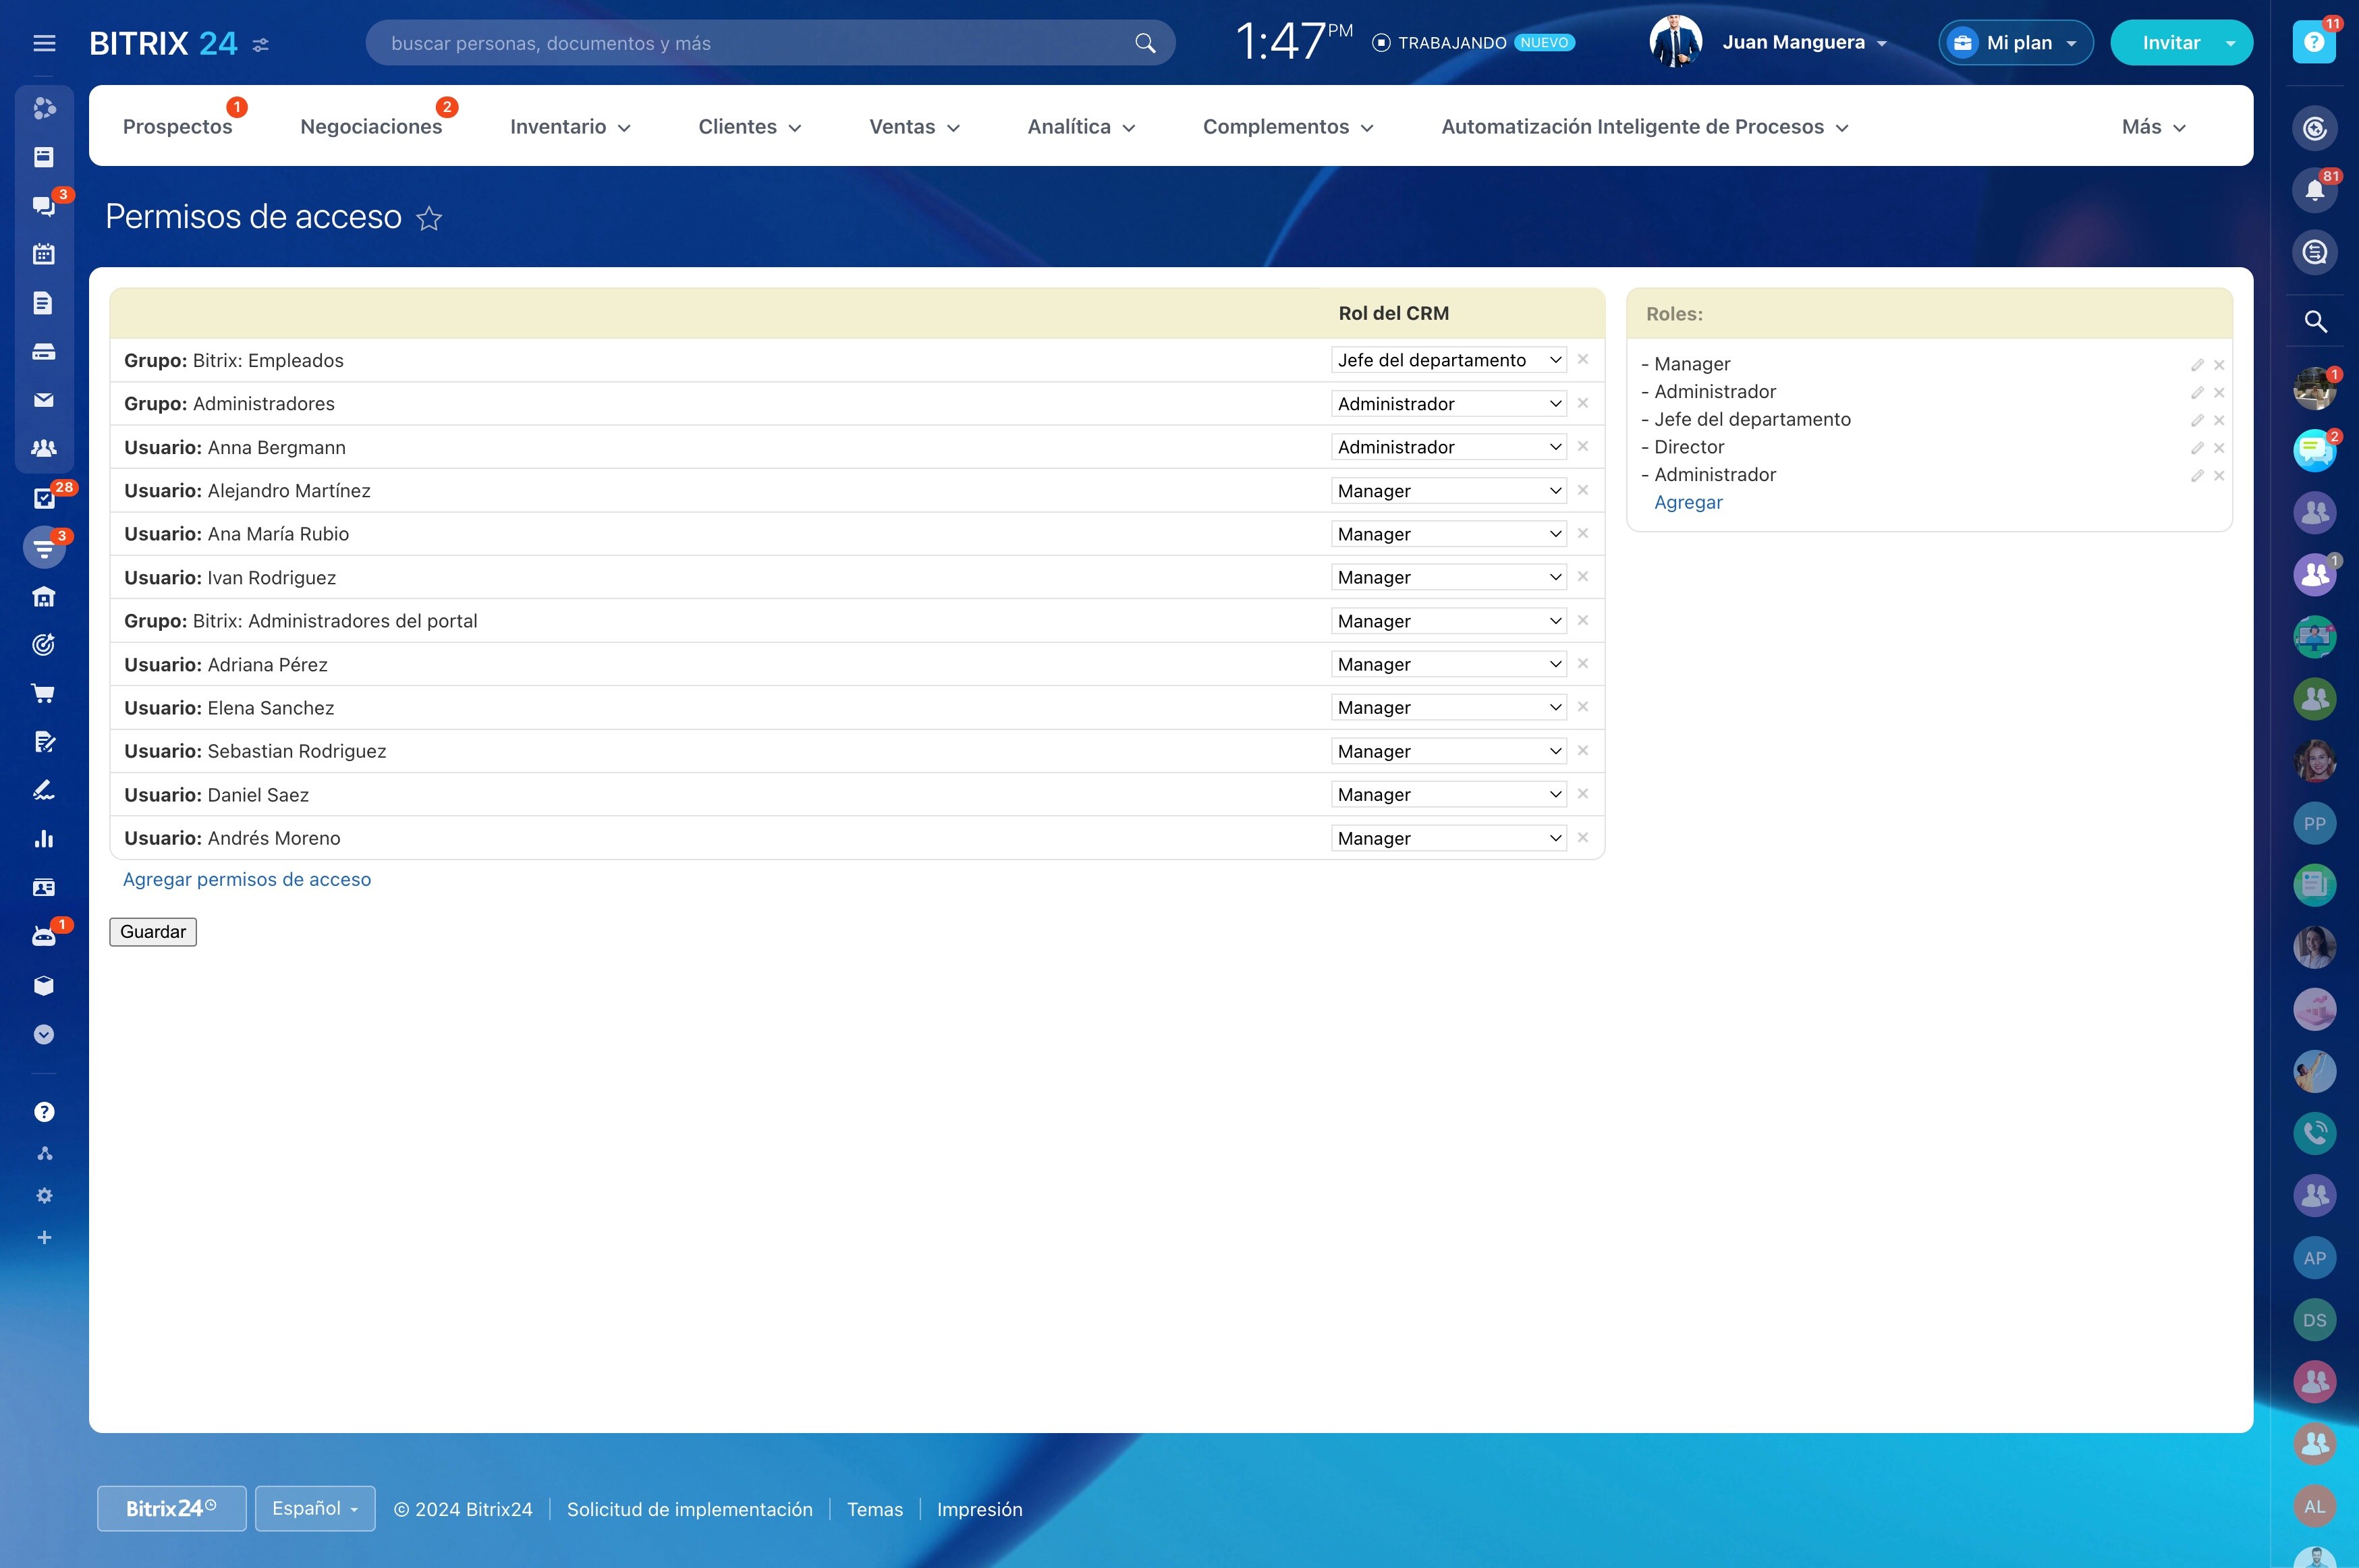
Cuando ventas, supervisión y administración trabajan sobre el mismo CRM, cada rol necesita un nivel de acceso distinto. El objetivo es proteger la información sin impedir que cada persona complete sus tareas.
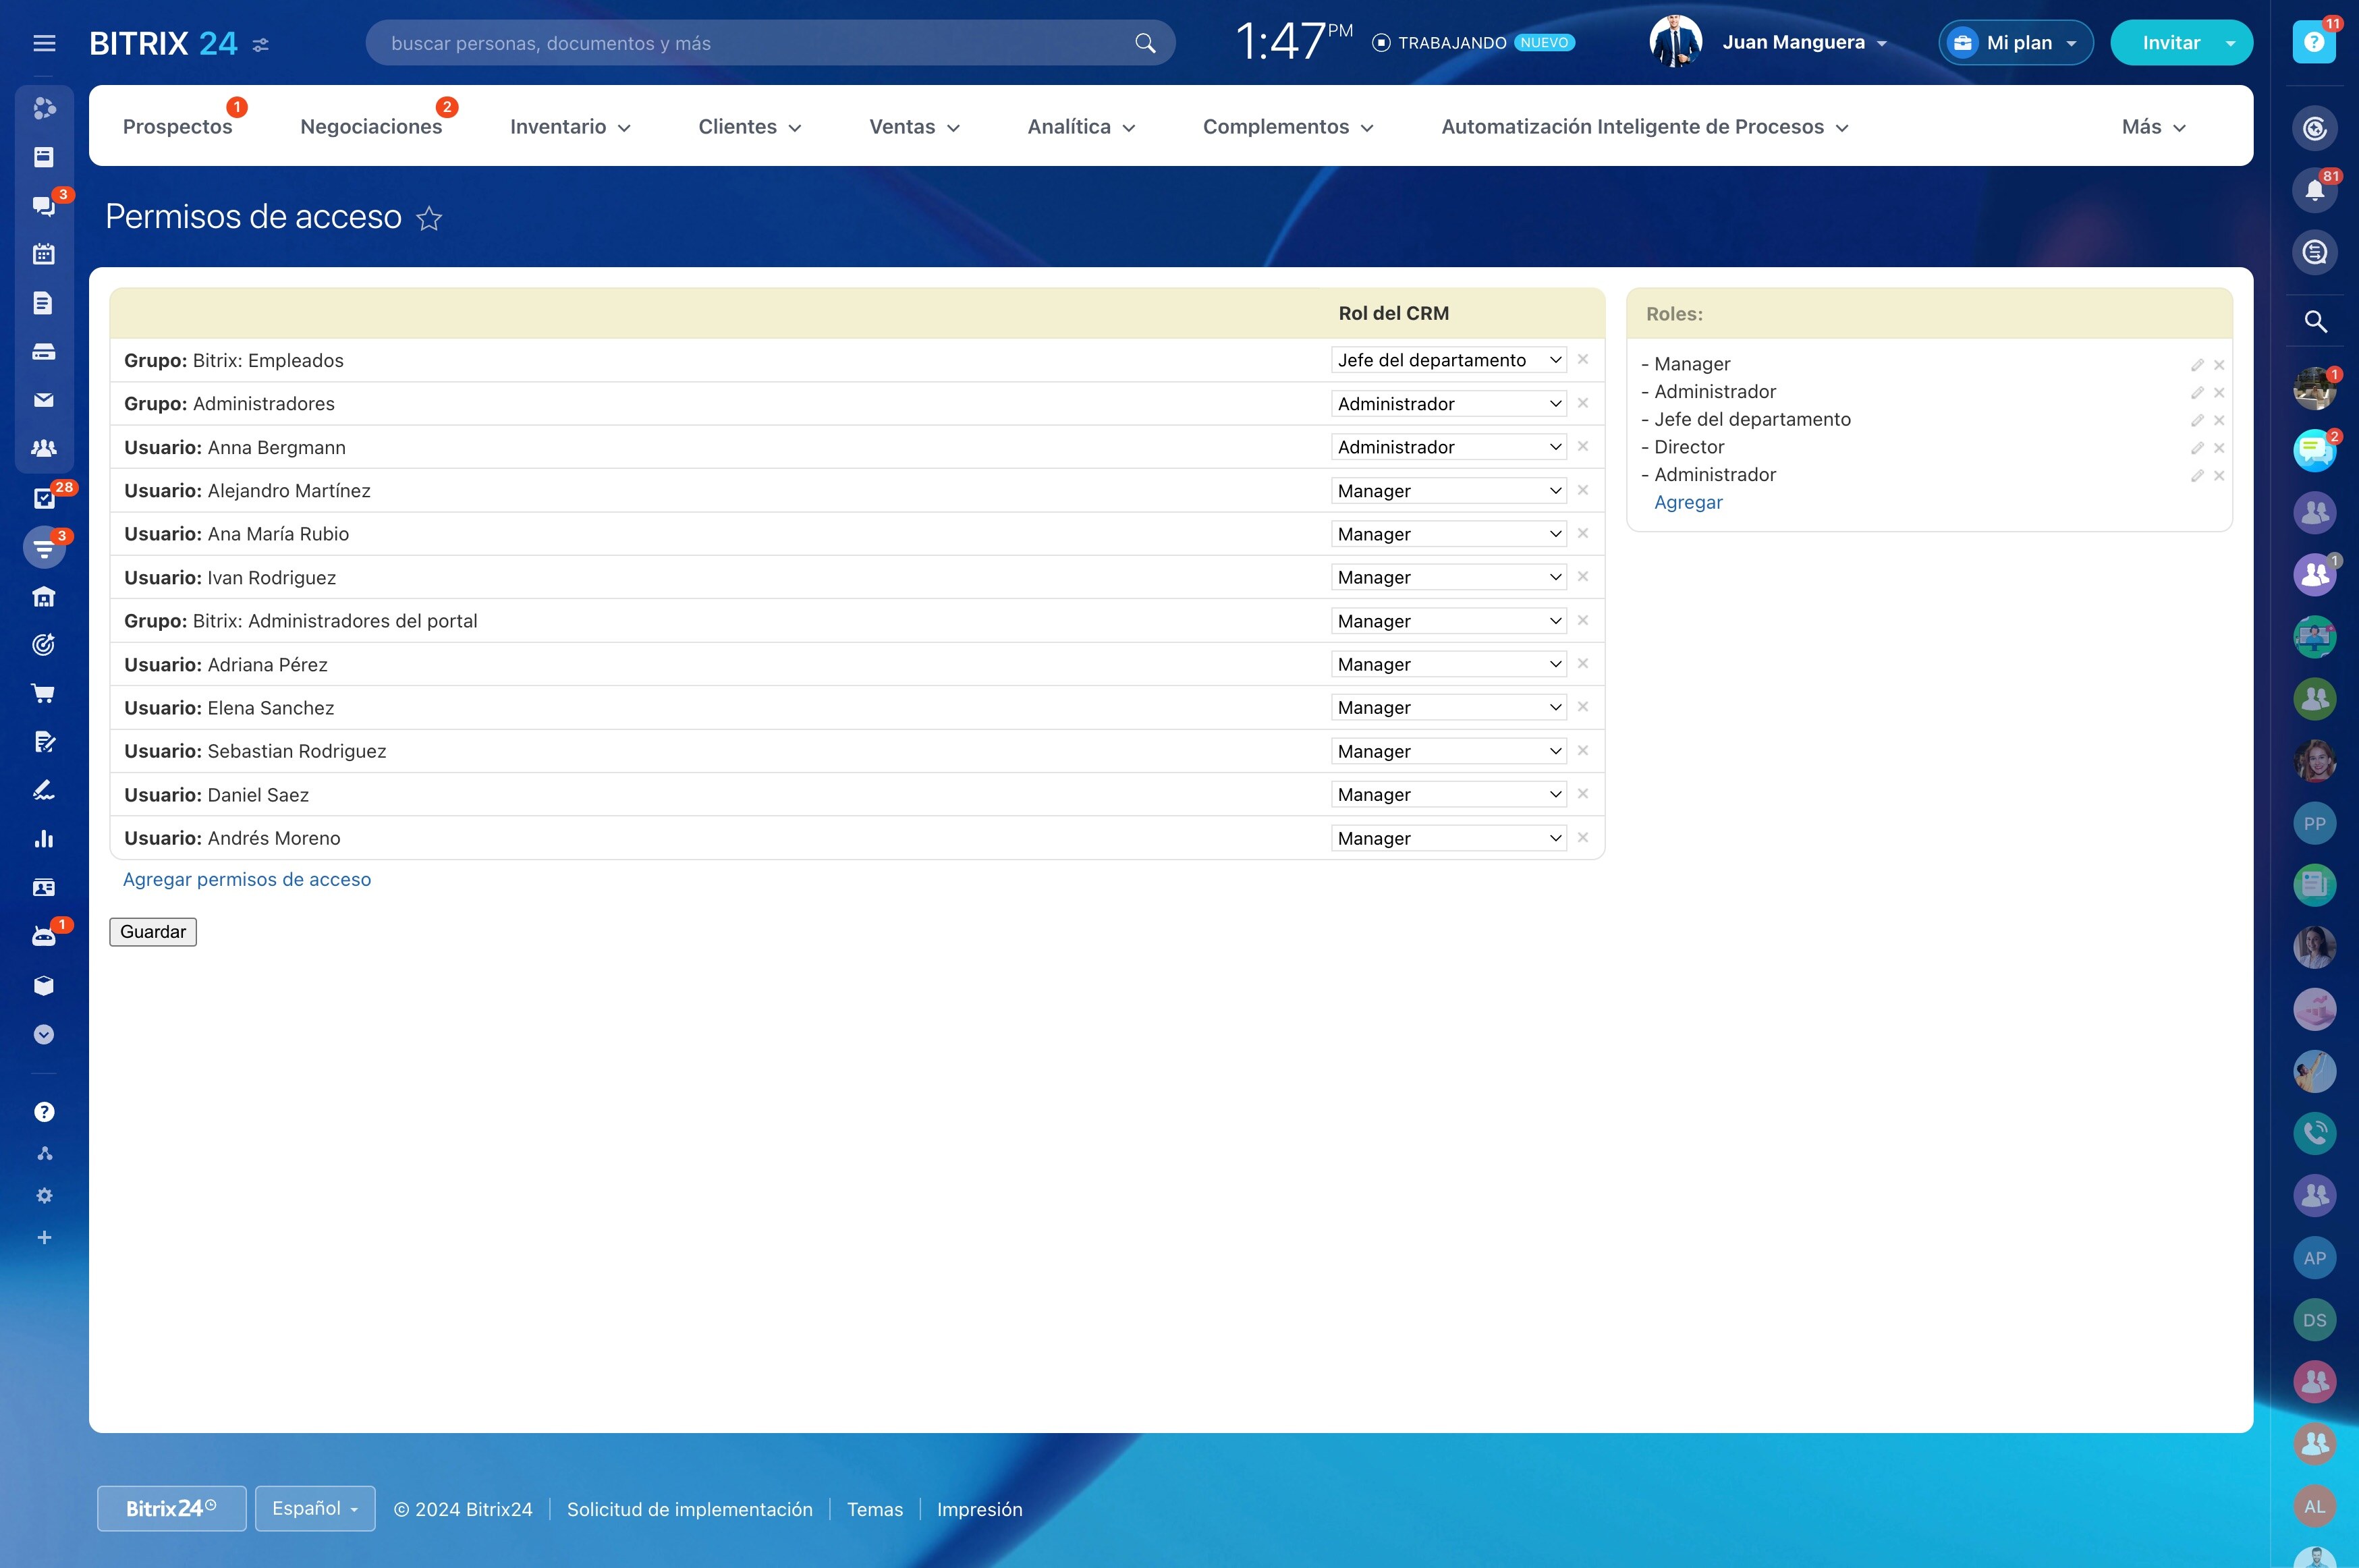
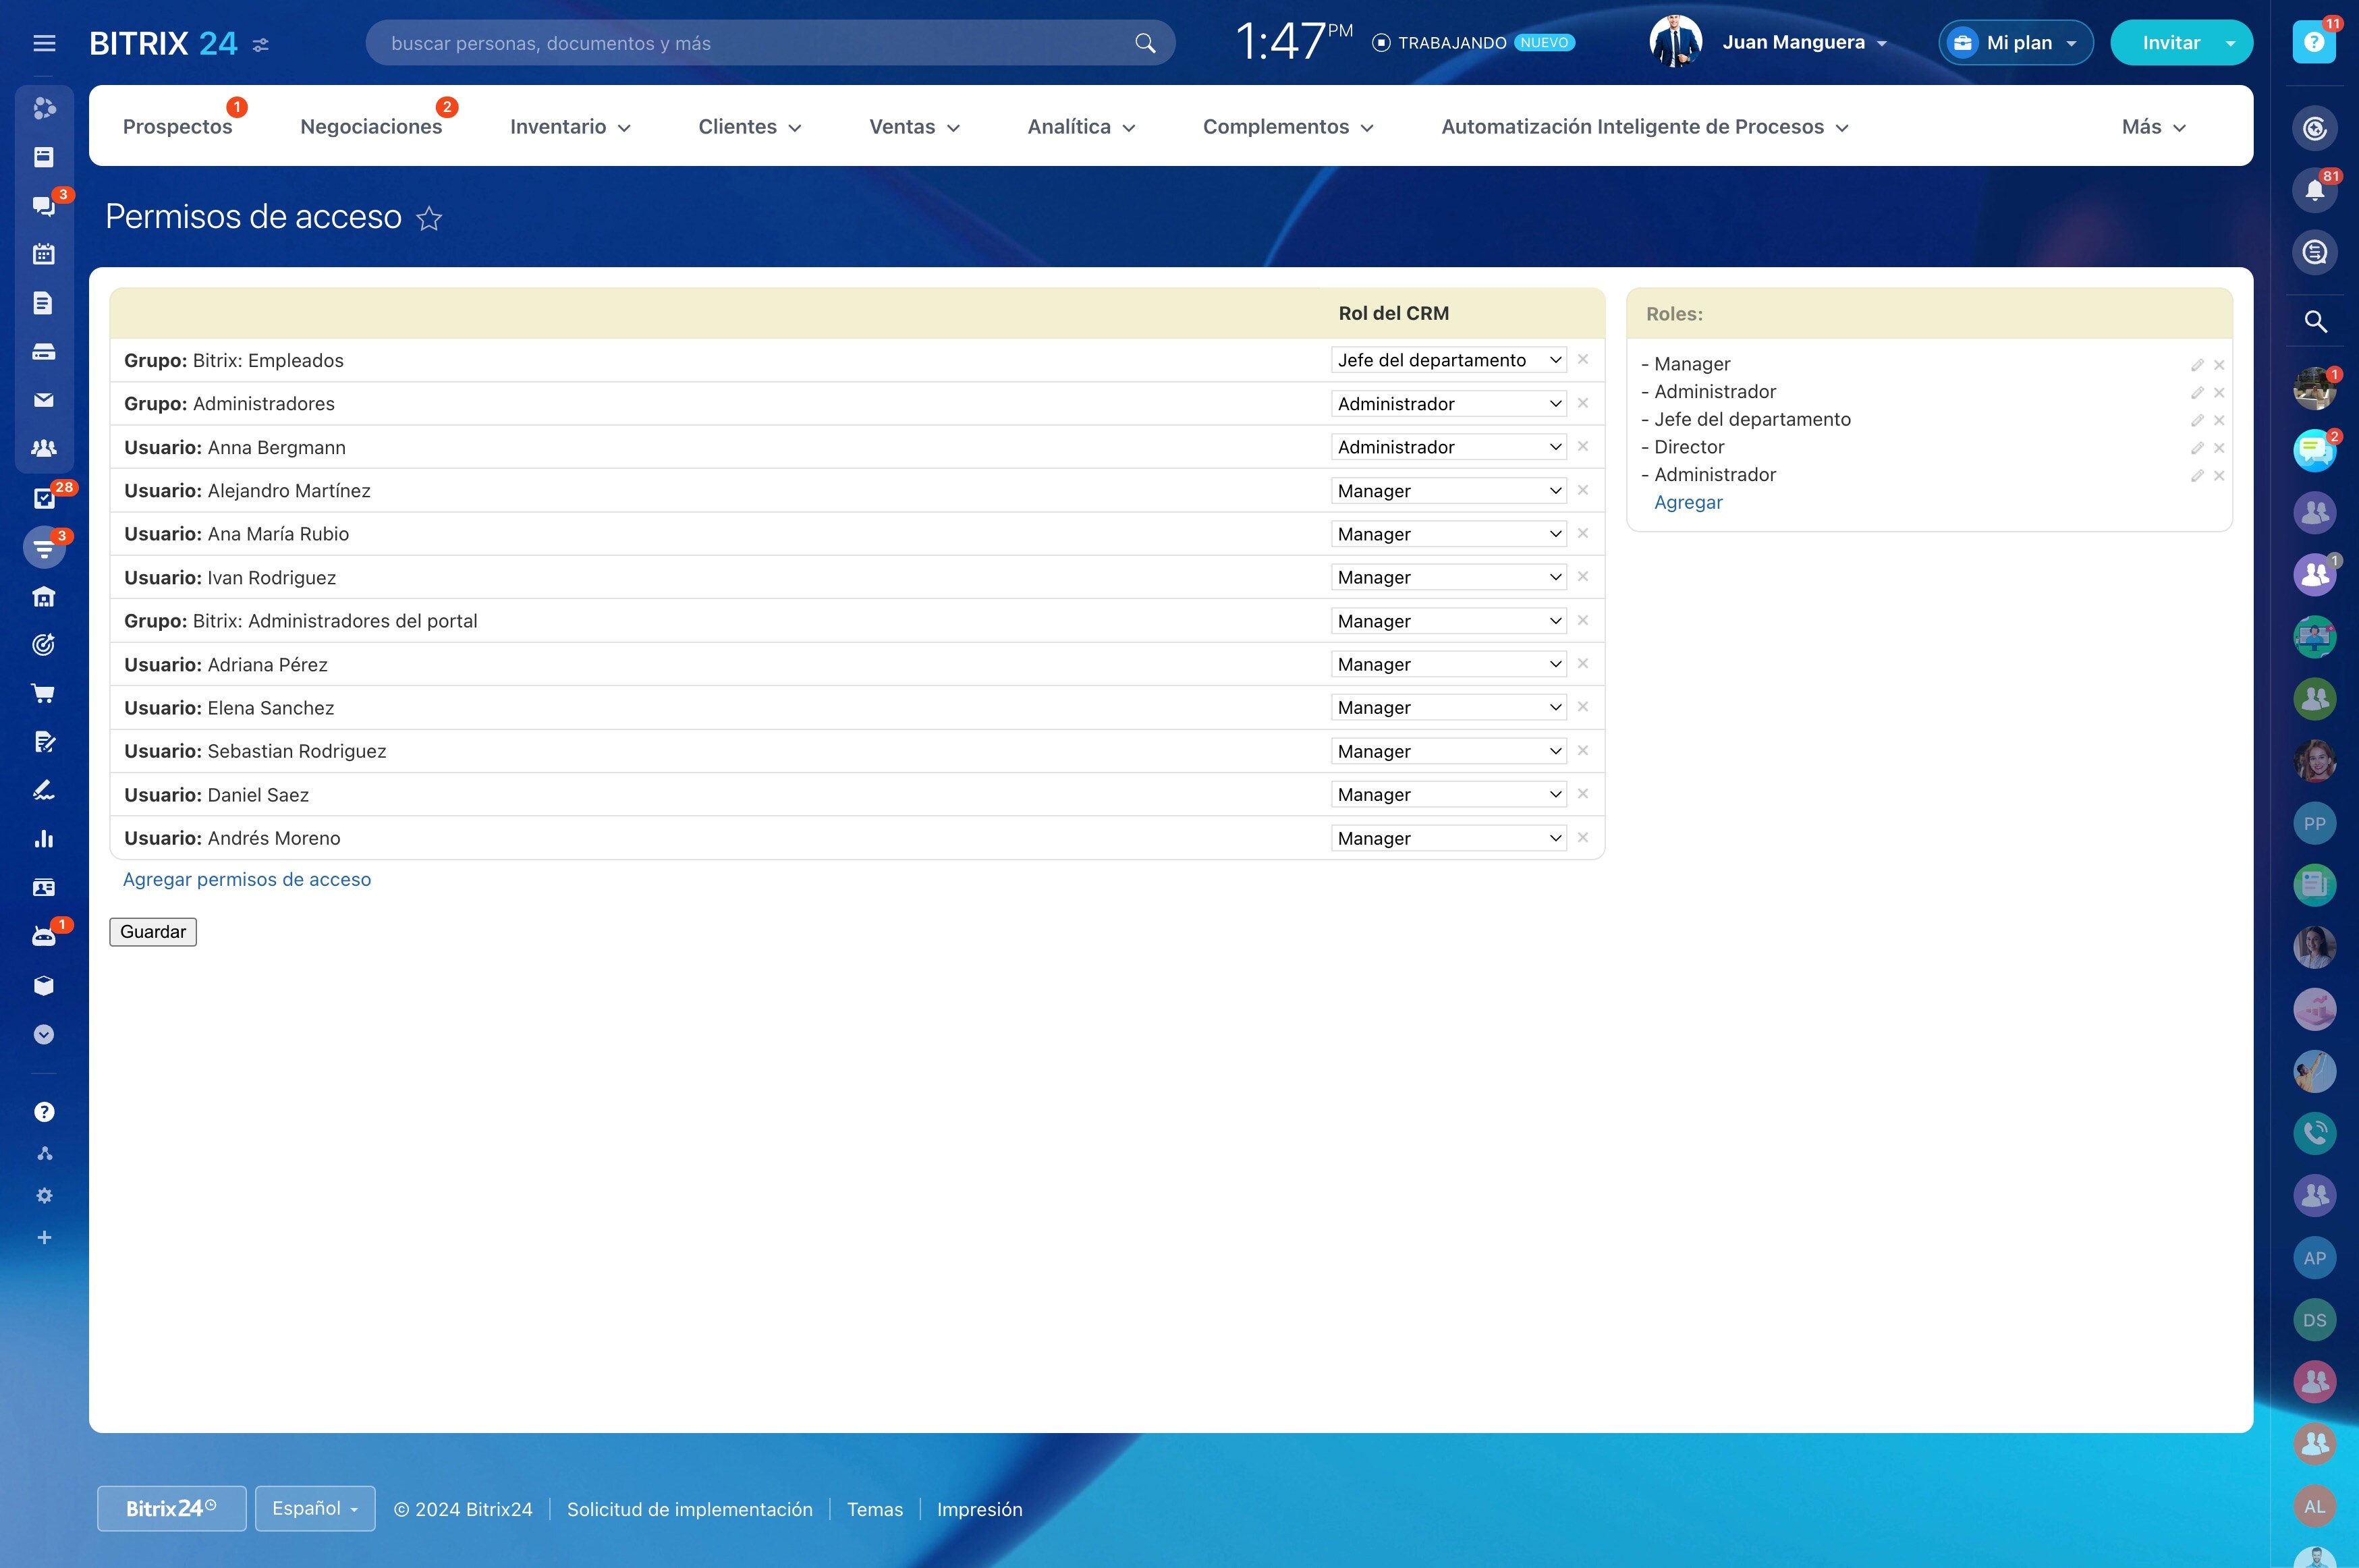
Con CRM roles and permissions en Bitrix24, puedes organizar el acceso a registros, campos, pipelines, informes y acciones administrativas según las responsabilidades de cada usuario. Por ejemplo, un cambio de puesto puede activar la revisión del rol: el usuario recibe los permisos necesarios y el responsable comprueba el resultado en casos reales.
Adapta los informes a cada rol
Un representante necesita consultar su actividad; un responsable, analizar el rendimiento del equipo; y la dirección, revisar la información agregada para decidir. Ajustar el acceso a los informes evita exponer datos innecesarios y hace que cada usuario encuentre una lectura útil para su función.
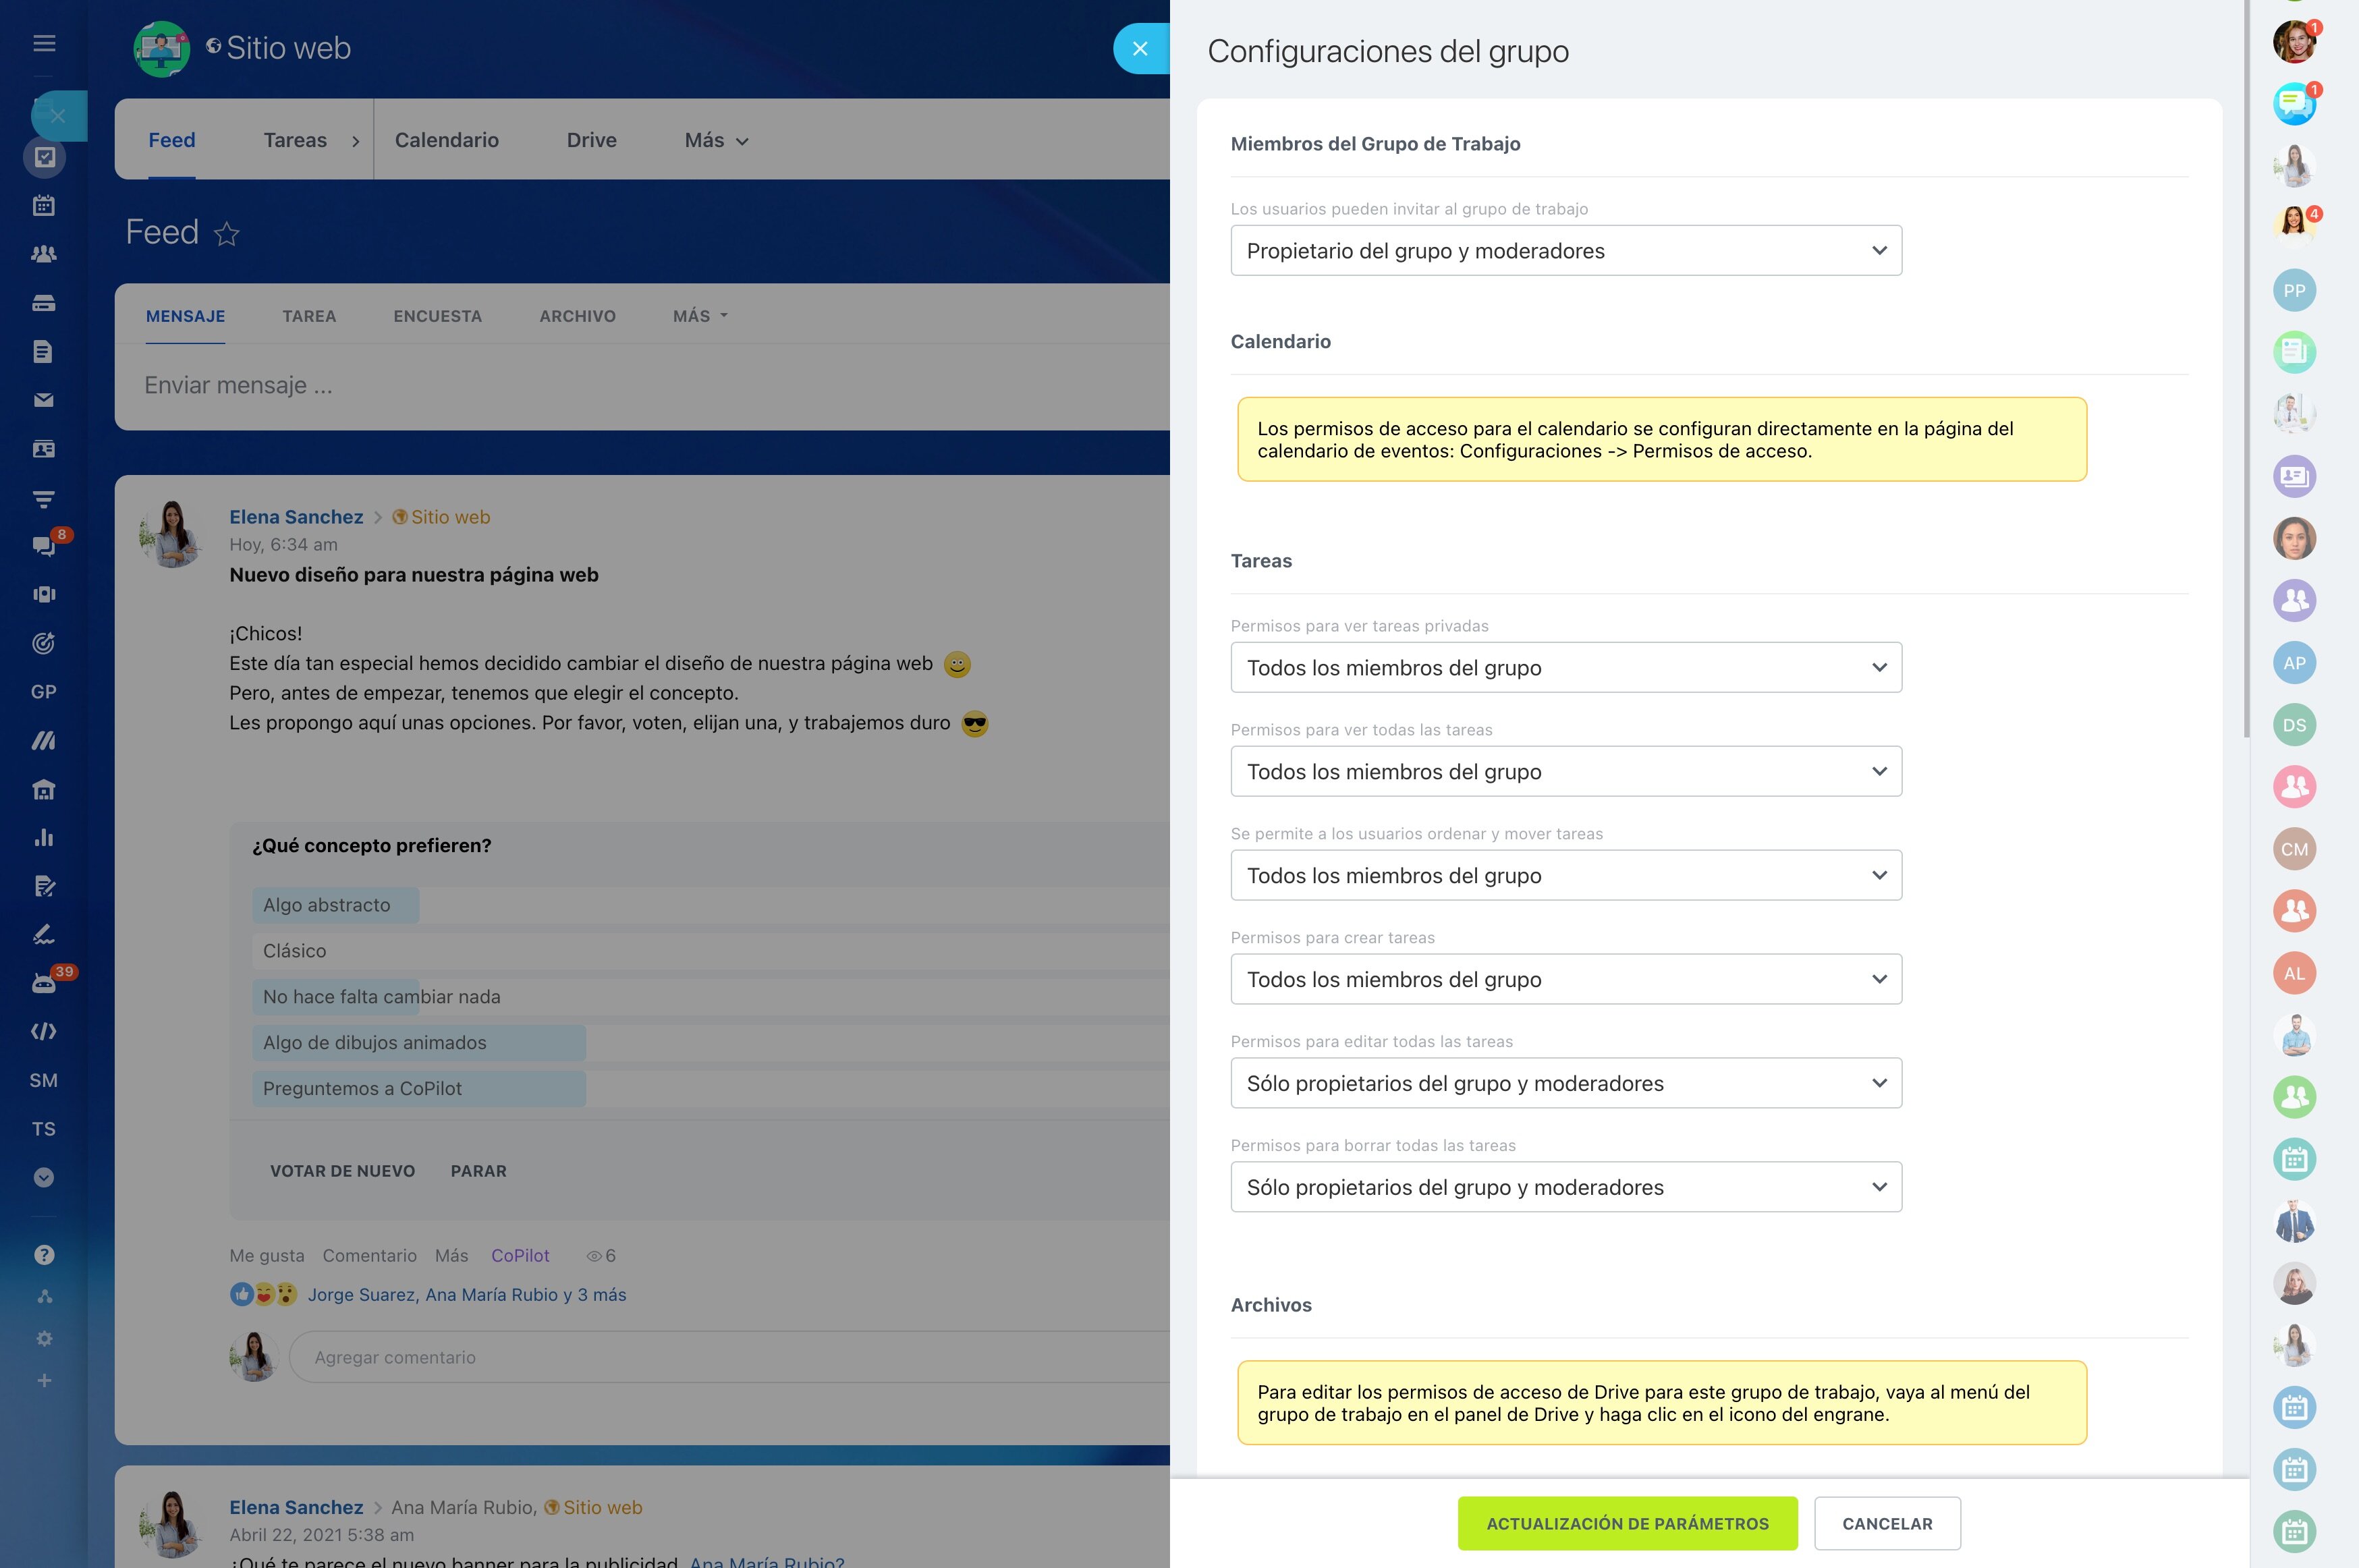
Asigna permisos según el trabajo real
Empieza por las acciones que cada equipo debe realizar, no solo por su nombre en el organigrama. Los representantes pueden actualizar sus contactos y oportunidades; los responsables necesitan supervisar el trabajo del equipo; los administradores gestionan la configuración y las acciones sensibles.
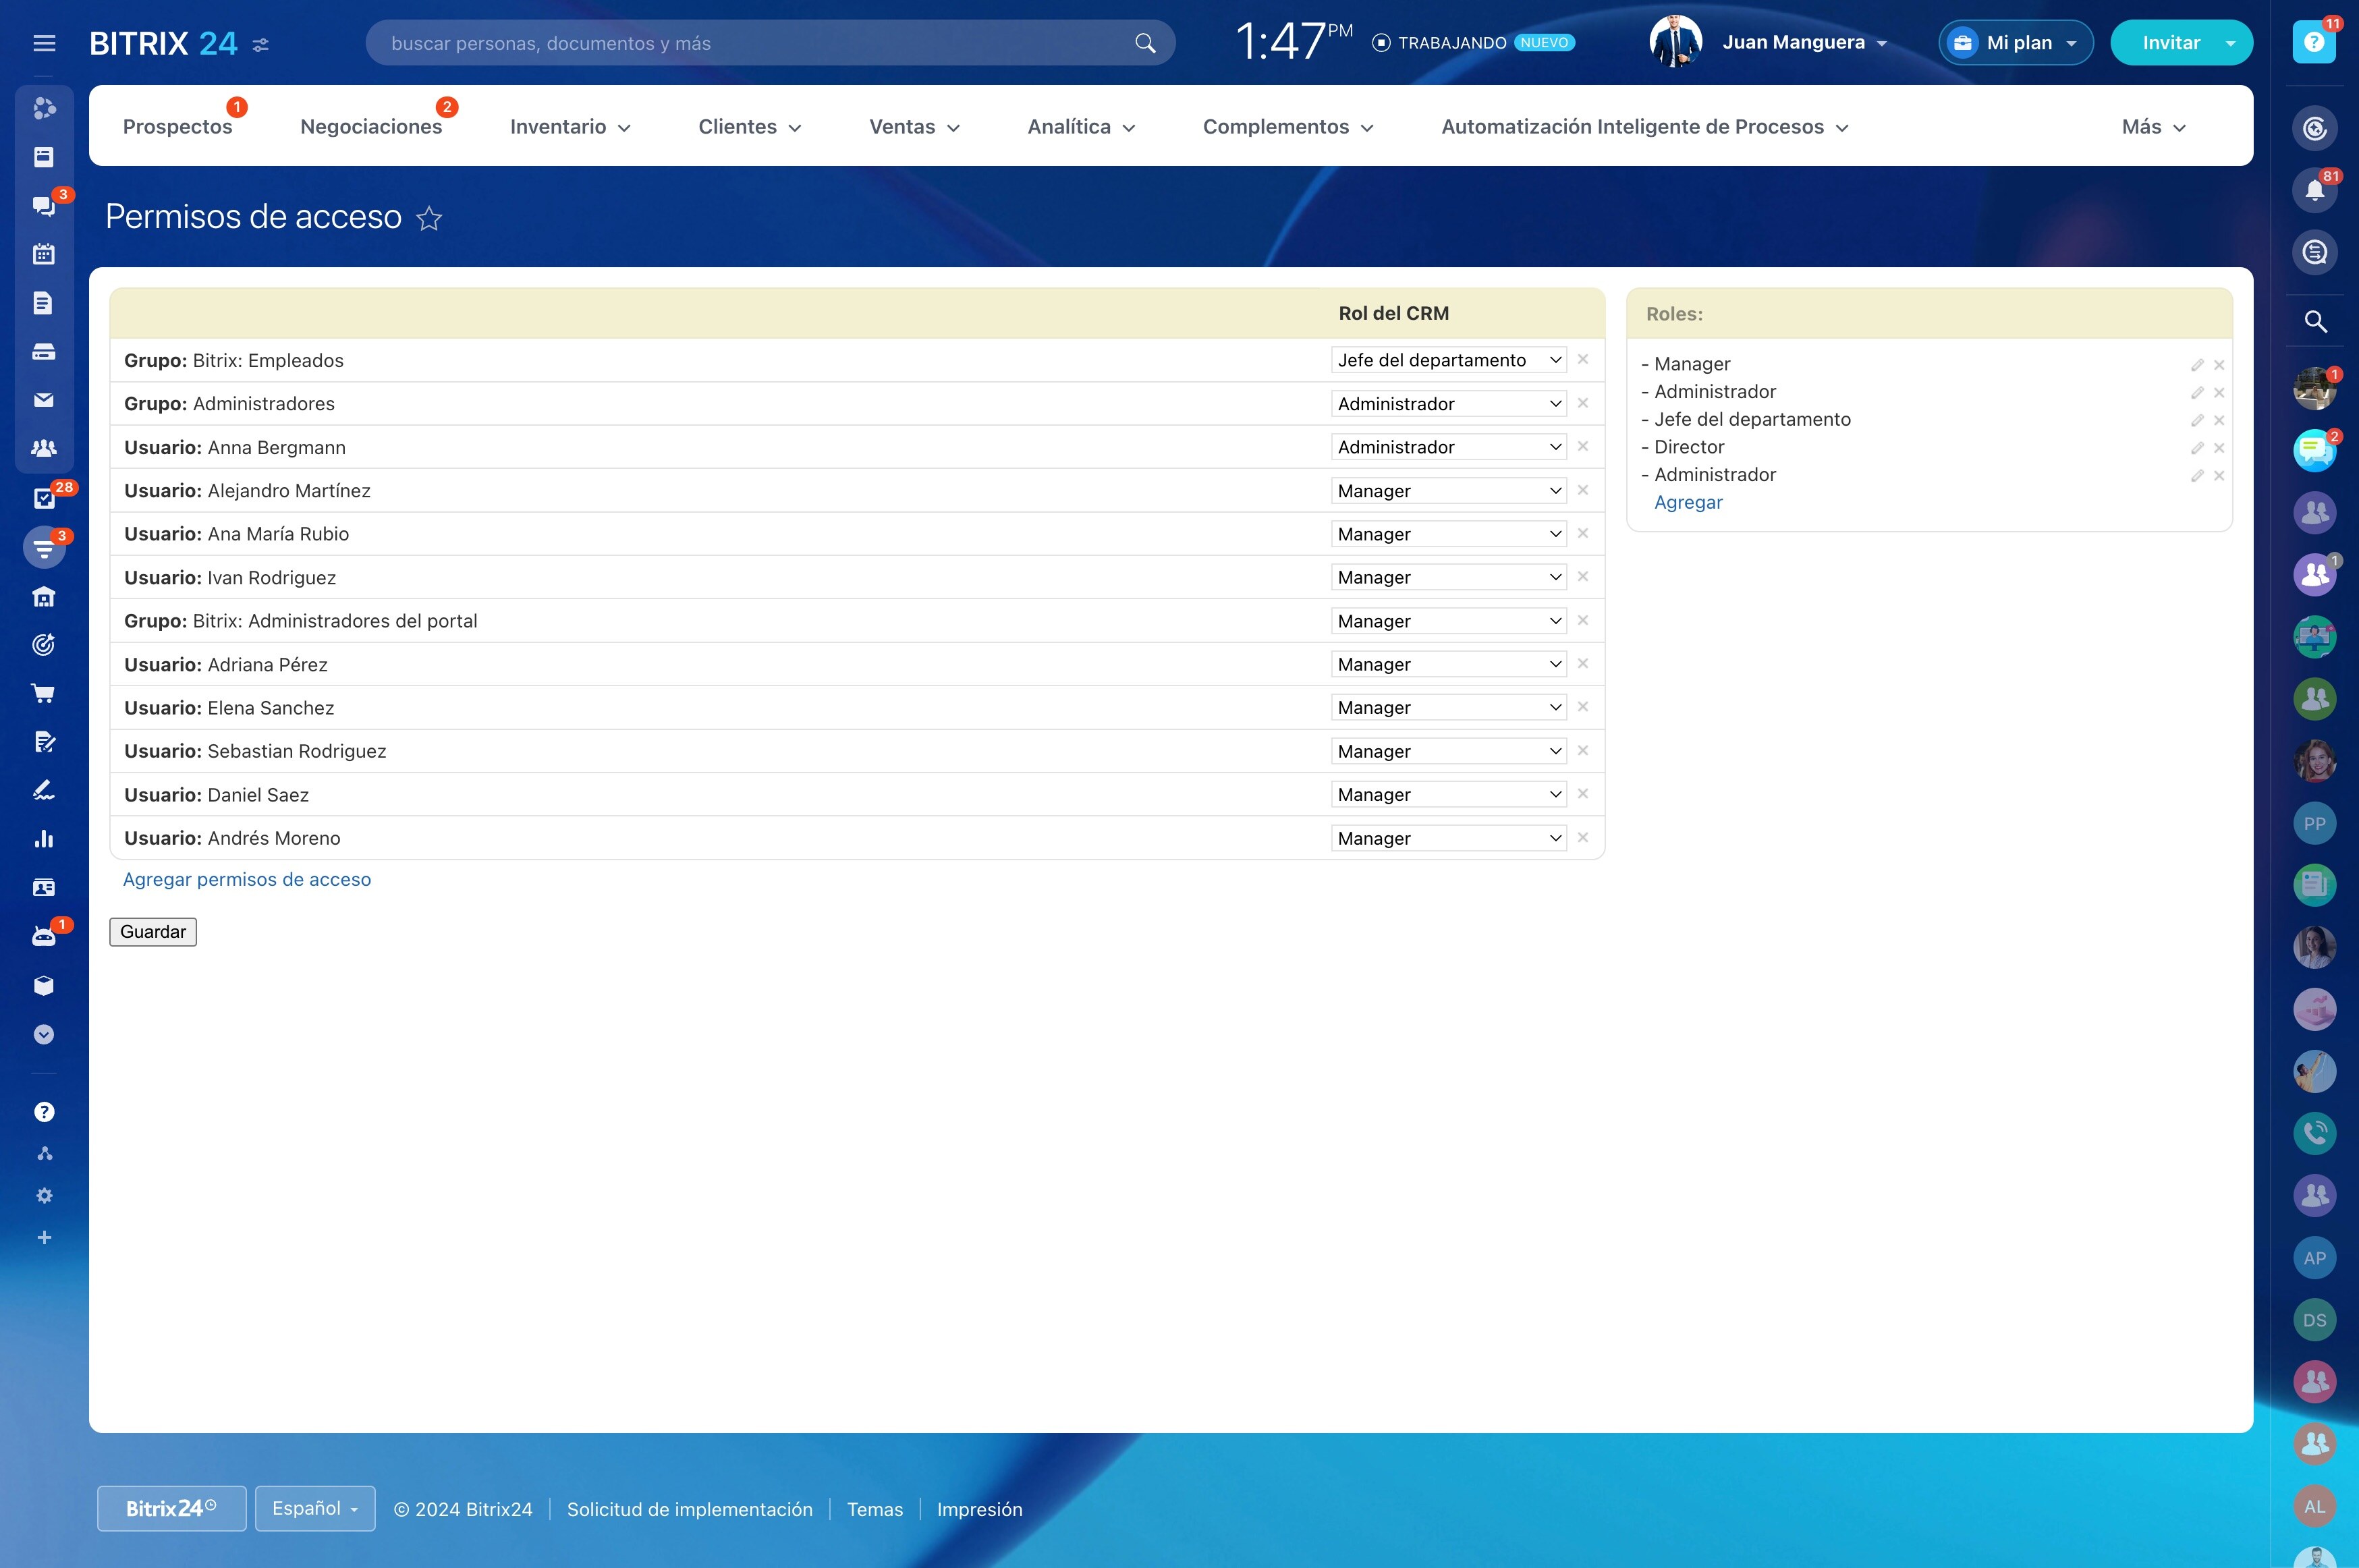
Protege registros y campos sensibles
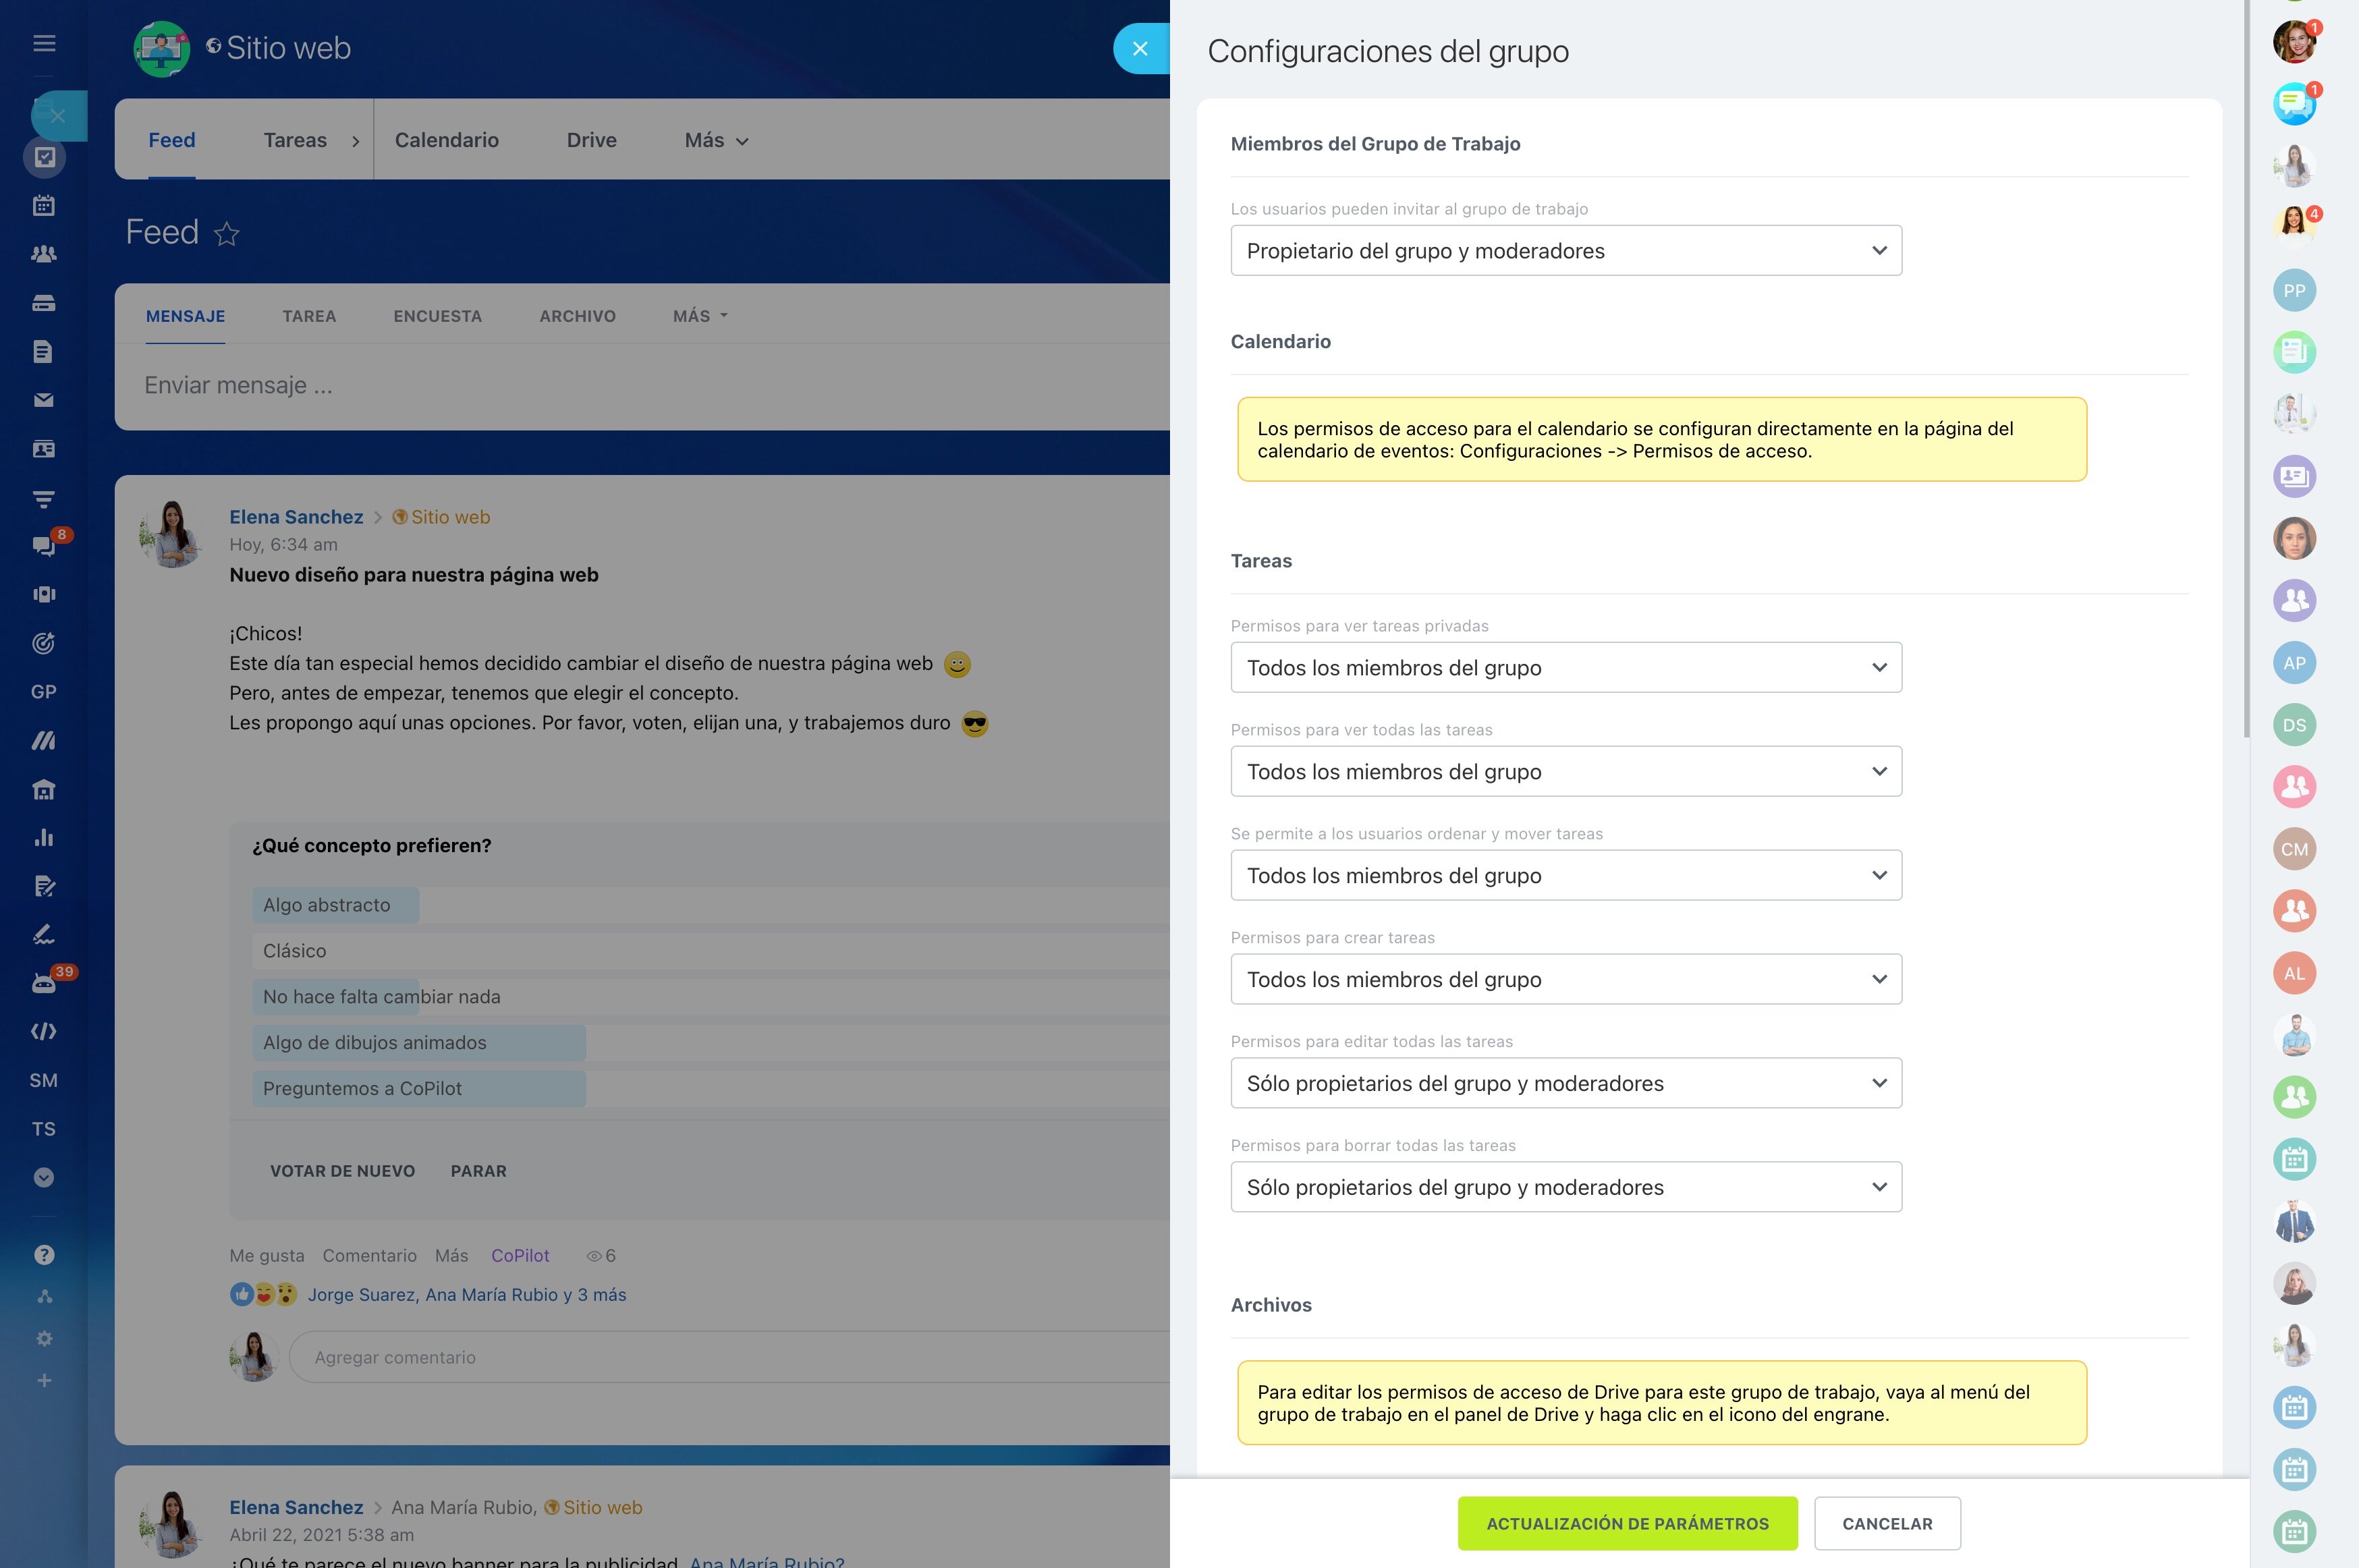
Define quién puede consultar, crear, editar o eliminar registros y qué campos debe ver cada grupo. Así puedes separar la información operativa de los datos que requieren supervisión, sin crear procesos distintos para cada departamento.
Separa el acceso por pipeline
Si distintos equipos gestionan regiones, productos o procesos comerciales, sus pipelines pueden requerir permisos diferentes. Cada grupo trabaja en las etapas que le corresponden, mientras los responsables conservan una visión más amplia para revisar el avance y comparar resultados.
Aplica el flujo trigger, acción y resultado
Trigger: una persona cambia de equipo o responsabilidad. Acción: asignas el rol correspondiente y verificas sus permisos sobre registros, campos, pipelines, informes y administración. Resultado: el usuario puede ejecutar las tareas previstas y el responsable reduce las solicitudes manuales de acceso.
Comprueba los permisos antes de activarlos
Valida cada rol con ejemplos concretos: qué puede ver, crear, modificar o eliminar un usuario y qué información aparece en sus informes. Documentar estas reglas facilita la incorporación de nuevos usuarios y permite revisar la configuración cuando cambian las responsabilidades.
Vincula el acceso con el proceso comercial
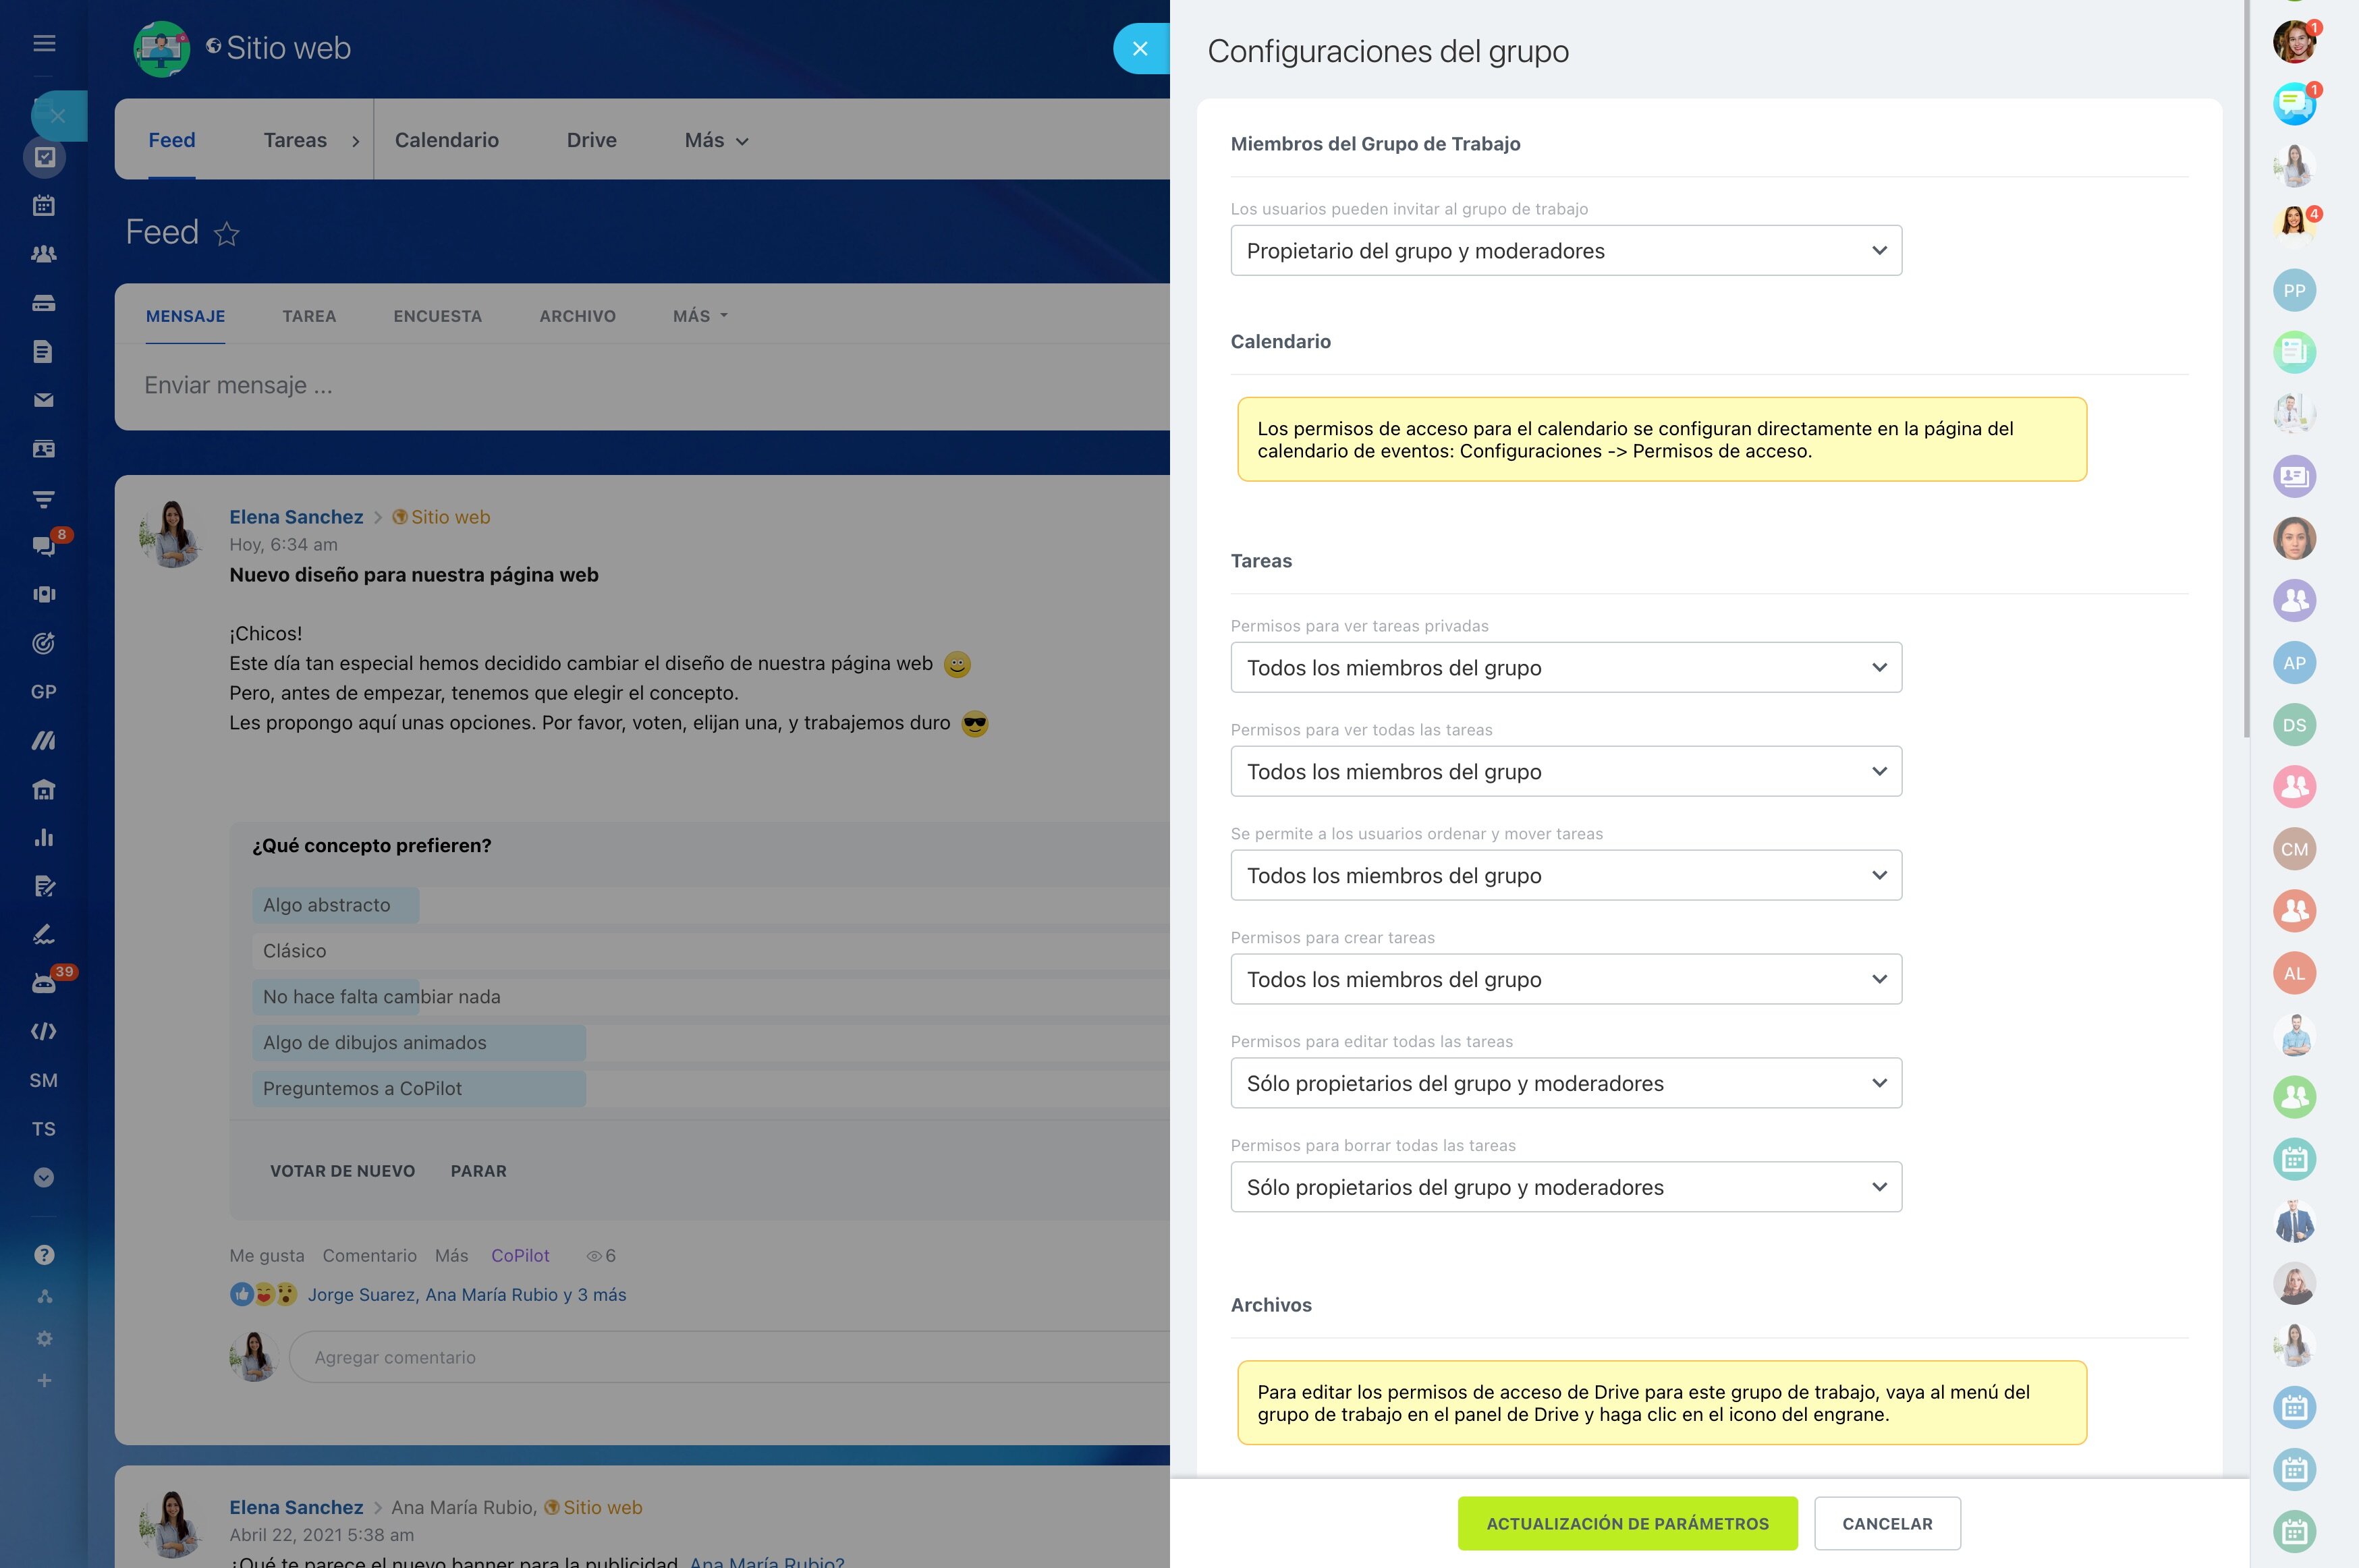
Los permisos deben reflejar el recorrido completo del CRM: captación de leads, gestión de contactos, avance de oportunidades, actividades y revisión de resultados. Diseñar el acceso alrededor de ese proceso ayuda a que cada equipo tenga el alcance necesario para trabajar y supervisar su parte.